 1:55 مساءً
 القاهرة


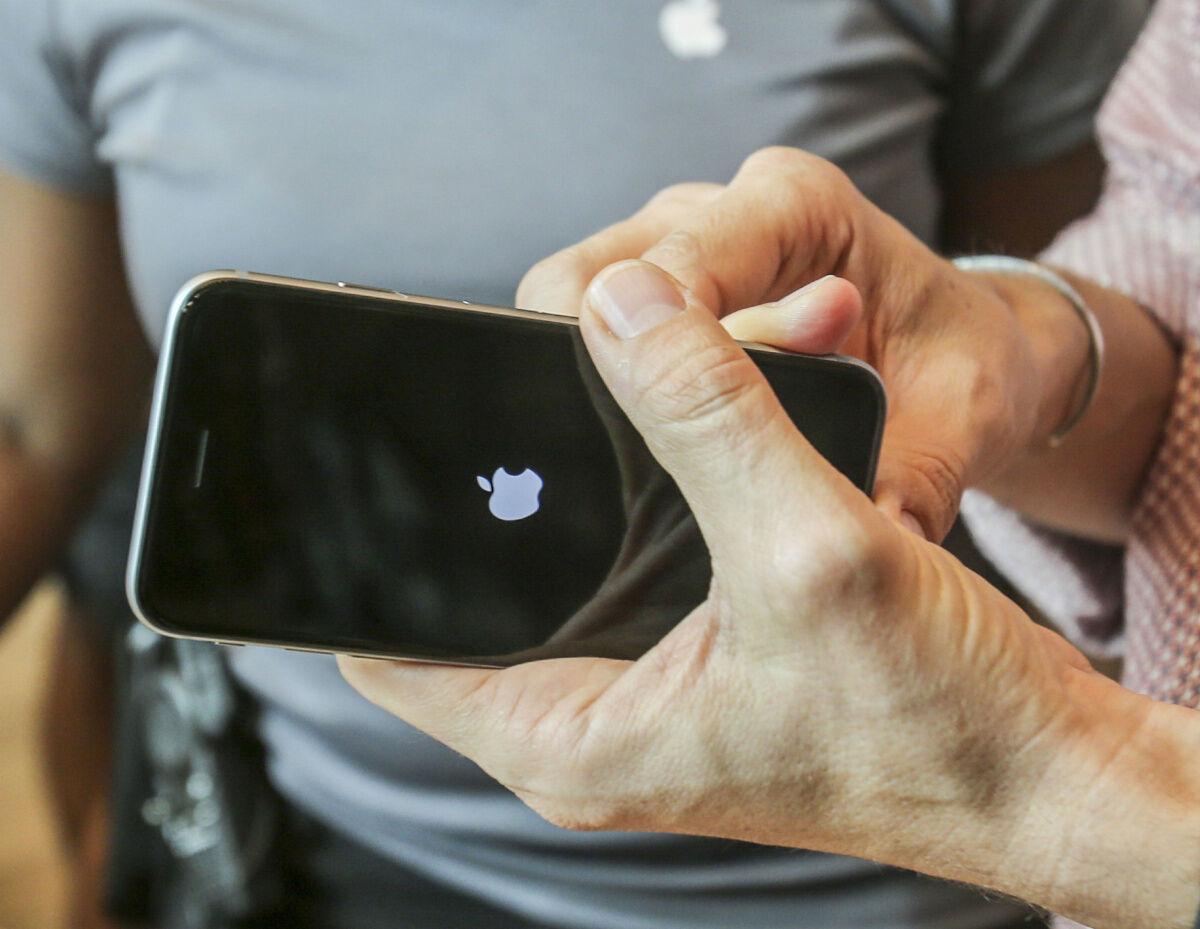
بدأ مستخدمو آيفون يواجهون مشكلات أمنية أصابت مستخدمي أندرويد لسنوات، وآخرها هو تهديد حصان طروادة “Trojan Horse” للتطبيقات المصرفية.
وكان مستخدمو أندرويد يشعرون بالقلق بشأن تهديدات البرامج الضارة لسنوات، والآن لدى مستخدمي أيفون مخاوف مماثلة قادرة على سرقة البيانات الشخصية حتى أموالهم.
وفي هذا السياق ينتشر برنامج “Trojan” الضار للوصول إلى الجهاز وقراءة الرسائل والولوج إلى عناصر سرية أخرى.
اختراق بروتوكولات أبل
تم التعرف أخيراً على حصان طروادة المسمى “GoldPickaxe.iOS”، وتم نسب هذا التهديد إلى جهة تهديد ناطقة باللغة الصينية تحمل الاسم الرمزي “GoldFactory”.
وأكبر خطر يشكله هذا البرنامج الضار هو أنه يستخدم الذكاء الاصطناعي للتزييف؛ ما يعني أن بإمكانه خداع تقنية “Face ID” من أبل لانتحال شخصية مالك الجهاز.
وتشير تقارير عدة إلى أن شركة “GoldFactory” المشغلة للبرنامج الضار تستهدف مستخدمي آيفون في منطقة آسيا والمحيط الهادئ، حيث تعمل الجهات الفاعلة السيئة تحت ستار بنوك تايلاند وفيتنام وحتى المنظمات الحكومية.
إلا أنه من المؤكد أن الجهة المشغلة لهذا البرنامج الضار تخطط لنشره لاستهداف أشخاص في أجزاء أخرى من العالم، وهو ما قد يكون كارثيًا ويصعب احتواؤه.
لكن التحدي الأكبر يكمن في أن المتسللين قادرون على اختراق بروتوكولات الأمان المغلقة الخاصة بشركة أبل وتجاوز جميع الطبقات ليس فقط للتسلل إلى الجهاز، ولكن لسرقة البيانات من دون تنبيه المستخدم.
يلتقط وجه الضحية
ويستخدم البرنامج الضار الجديد مخطط هندسة اجتماعية لخداع الضحايا ومسح وجوههم ووثائق هوياتهم، والتي يُعتقد أنها تُستخدم لإنشاء عمليات تزييف عميقة للوصول غير المصرح به إلى الخدمات المصرفية الخاصة بهم.
والهدف الرئيس من كل ذلك هو سرقة الأموال. وبدأ التهديد من خلال توجيه الضحايا إلى عنوان “URL” خاص بتطبيق “TestFlight”؛ ما يسمح بتجاوز عملية المراجعة الأمنية العادية في متجر أبل.
وعندما أزالت الشركة تطبيق “TestFlight”، تحول المهاجمون إلى جذب الأهداف عبر ملفات يتم إرسالها عبر منصات التواصل الاجتماعي.
وبمجرد تثبيت البرنامج الضار على جهاز محمول، فإنه يعمل بشكل شبه مستقل، ويتلاعب بالوظائف في الخلفية، ويلتقط وجه الضحية، ويعترض الرسائل القصيرة الواردة، ويطلب مستندات الهوية.
سبل الحماية
وقبل أن يصبح هذا البرنامج الضار مصدر قلق عالمي، يجب على مستخدمي الهاتف المحمول عدم تثبيت التطبيقات من الروابط أو رسائل البريد الإلكتروني التي تشاركها جهات اتصال غير معروفة.
وفي حال كان تطبيق “TestFlight” مثبتاً على جهازك، قم بحذفه فوراً.
